

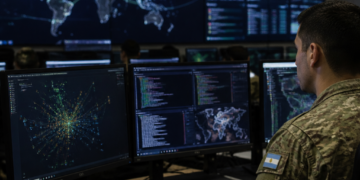




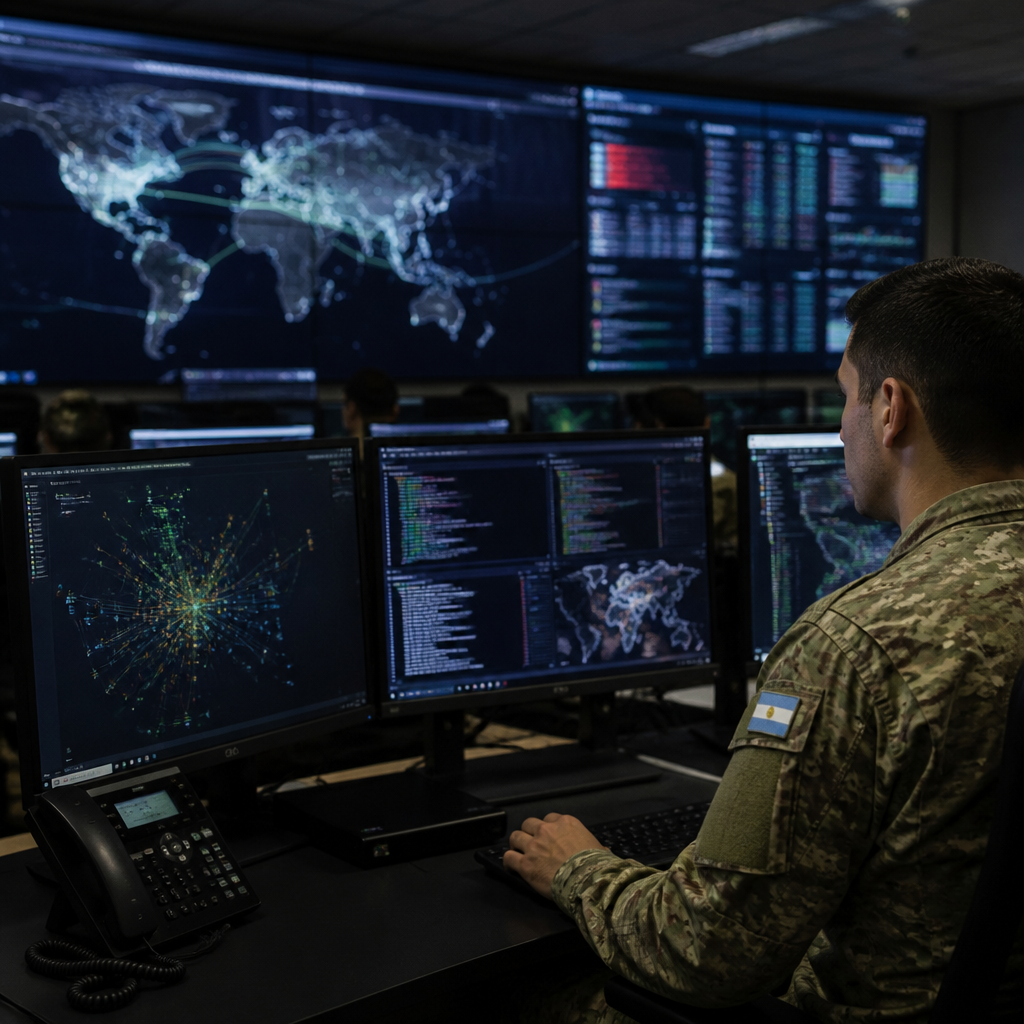
El Estado Mayor Conjunto (EMCO) determinó la necesidad de adquirir un sistema SIEM centralizado y llave en mano, mediante la Licitación Pública 18/2026. Esta tecnología es fundamental para recopilar y analizar alertas desde un mismo entorno, así como para mitigar y neutralizar posibles ciberataques.
En total, cuatro empresas presentaron sus propuestas: ERICNET S.A. (3.807.876 dólares), ACSYS S.A. (3.892.000 dólares), Global Gate SRL (3.420.700 dólares) y Dastastar S.A. (3.300.000 dólares).
La modalidad llave en mano indica que la solución debe ser integral, y el proveedor seleccionado deberá cumplir con las condiciones establecidas en el pliego, entregando la plataforma lista para su uso.
El Comando Conjunto de Ciberdefensa, liderado por el general de brigada Luis Guimpel, es la entidad del EMCO encargada de las operaciones militares en el ciberespacio, así como del monitoreo de redes relacionadas con la defensa nacional. Esta unidad destaca el creciente papel de los sistemas digitales en las actividades militares, donde las redes informáticas son esenciales para la comunicación, administración e intercambio de información.
La nueva sede del Comando será en el edificio del Instituto Geográfico Nacional (IGN) en Palermo, mientras continúa el proceso de licitación. Sin embargo, el traslado desde Puerto Madero presenta un desafío para la efectiva monitorización y respuesta ante ciberataques dirigidos al Instrumento Militar y al Ministerio de Defensa.
El Comando se muda de su antigua ubicación en Puerto Madero, que fue vendida en 34 millones de dólares a un grupo empresarial. La reubicación se está llevando a cabo en un contexto que ha reducido las capacidades críticas de monitoreo y detección de ciberamenazas.
Durante este traslado, el Comando de Operaciones Conjuntas y sus unidades especializadas, como el Comando de Defensa Aeroespacial y el Comando Conjunto Marítimo, han quedado sin monitoreo automatizado en momentos críticos.
El plazo para la finalización de la obra de refuncionalización en el IGN vence el 3 de octubre, según la Resolución RESOL-2026-108-APN-EMCO#MD del 20 de julio de 2026, que estableció un período de 75 días a partir de la notificación de la orden de compra correspondiente.
Se ha señalado que la empresa adjudicataria, Servicios Críticos Tesla SRL, enfrenta retrasos significativos en los trabajos para la “Solución integral de desmontaje, traslado y refuncionalización del centro de datos del CCCD”, contratada por un monto de 664 millones de pesos. La instalación de nodos y sistemas de comunicaciones deberá esperar debido a las demoras en las obras civiles, como se ha evidenciado en fotografías recientes.
La difusión de esta situación en redes sociales ha llevado a la búsqueda del responsable de la filtración, con medidas que incluyen la intervención de agencias de inteligencia y limitaciones en el uso de teléfonos móviles en el sitio de la obra.
Tesla ha recibido al menos cinco actas por incumplimiento de plazos. Según el plan de mudanza, se previó desconectar el SIEM, el principal motor de correlación de eventos de seguridad cibernética en toda la estructura de defensa, programando su inoperatividad en dos fases que suman un total estimado de treinta días.
Esta reubicación ha provocado una importante degradación temporal de la operatividad del Centro de Operaciones de Seguridad (SOC), que se encarga de la vigilancia y respuesta ante incidentes cibernéticos, además de gestionar el SIEM que recopila y analiza los registros de red militar para detectar amenazas automáticamente.
Por su parte, la infraestructura en el IGN aún no se encuentra lista para recibir los nodos de conectividad de CPS Comunicaciones (Metrotel), manteniendo un esquema de emergencia en el cual se establece temporalmente un segmento de SIEM en el Centro de Datos del Ejército, en el Batallón de Comunicaciones 602.
El 6 y 7 de agosto, también se desactivaron y retiraron los equipos del edificio de Puerto Madero que soportaban la Red WAN conjunta, internet y la central telefónica, con la reinstalación pendiente a la finalización de las obras de Tesla.
La falta de operatividad de las plataformas automatizadas durante este proceso ha obligado a establecer procedimientos alternativos, como el uso de correo electrónico institucional y llamadas telefónicas por red interna para reportar incidentes cibernéticos.
Expertos en seguridad advierten que estos procedimientos son inadecuados y contravienen las normativas de seguridad de contrainteligencia dispuestas por el DNU Nº 941/2025, comprometiendo la protección de información clasificada y secretos de Estado.